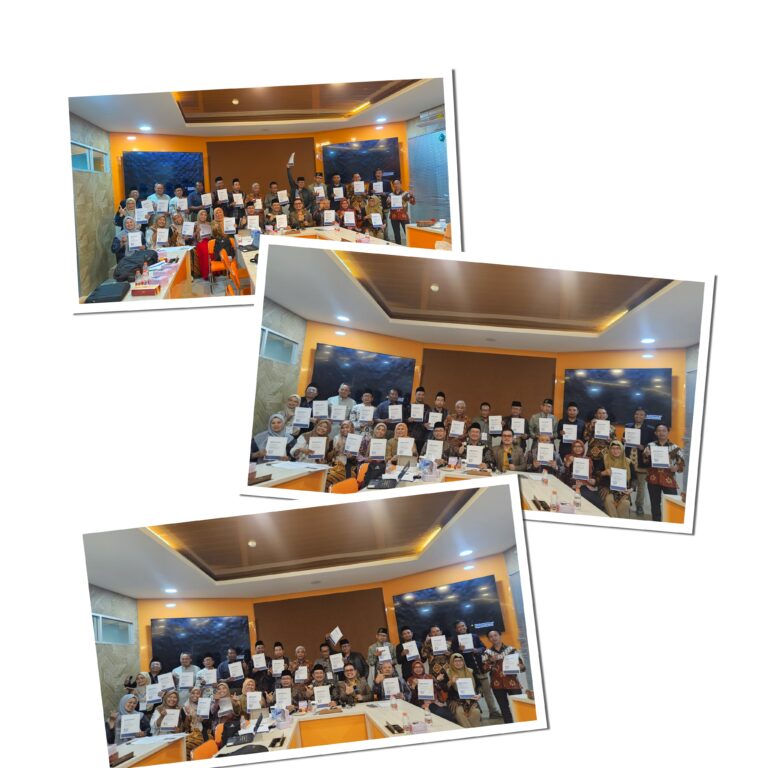
Kemarin saya mengikuti pelatihan dan hari ini akan ada uji kompetensi tentang manajemen risiko di lingkungan Pascasarjana. Pada awalnya, saya tidak ingin mengikuti acara secara utuhkarena saya sudah ada janji bisnis dengan dua perusahaan untuk melanjutkan pendampingan. Tapi setelah saya mengikti dengan seksama, kegiatan tersebut saya pahami terutama sebagai proses penguatan kompetensi profesional mengenai bagaimana sebuah organisasi mengidentifikasi, menganalisis, mengevaluasi, menangani, dan memantau risiko. Berbagai terminologi teknis yang muncul dalam proses pembelajaran dan latihan uji kompetensi, seperti risk identification, risk analysis, risk evaluation, risk treatment, risk monitoring and review, risk appetite, risk register, Key Risk Indicator (KRI), inherent risk, residual risk, secondary risk, retired risk, near miss, close call, hingga berbagai teknik analisis seperti Fishbone Diagram, Ishikawa Diagram, Failure Mode and Effects Analysis (FMEA), dan Fault Tree Analysis (FTA).
Sebenarnya saya rasakan hampir sama dengan beberapa teori yang sudah pernah saya berikan dalam beberapa pelatihan dan saya laksanakan dalam manajemen kelembagaan yang saya pimpin sekarang, Prodi S3 Studi Islam. Namun, semakin mendalami materi tersebut, semakin terasa bahwa manajemen risiko tidak hanya merupakan persoalan teknis, sehingga saya menemukan sesuatu yang berbeda. Di balik seluruh terminologi tersebut terdapat tiga pertanyaan mendasar: apa sebenarnya yang disebut risiko, bagaimana manusia memperoleh pengetahuan tentang risiko, dan untuk apa risiko itu dikelola? Tiga pertanyaan tersebut membawa saya ingin mengetahui manajemen risiko ke dalam wilayah filsafat ilmu, khususnya ontologi, epistemologi, dan aksiologi. Yah, biar saya tahu fungsi dan dapat menggunakannya dalam institusi.
Hasil jawaban dari pertanyaan tersebut menjadi semakin menarik karena dalam beberapa literatur ISO 31000:2018 tidak menempatkan manajemen risiko sebagai pekerjaan administratif yang berdiri sendiri. Ini semakin membuat saya ingin tahu lebih jauh. Sama dengan kritik saya terhadap manajemen yang berorientasi pada dokumen administratif. Dalam beberapa literatur saya kemudian menemukan bahwa manajemen risiko ditempatkan sebagai bagian dari tata kelola, kepemimpinan, strategi, perencanaan, pengambilan keputusan, dan berbagai aktivitas organisasi. Tujuannya bukan sekadar menghilangkan risiko, tetapi membantu organisasi menciptakan dan melindungi nilai serta mencapai tujuan dalam kondisi ketidakpastian (ISO, 2018; ISO & UNIDO, 2021). Karena itu, ISO 31000:2018 menarik untuk dibaca bukan hanya sebagai standar manajemen, tetapi sebagai cara berpikir organisasi dalam menghadapi ketidakpastian.
Ontologi: Apa Hakikat Risiko?
Dalam filsafat ilmu, ontologi berhubungan dengan pertanyaan mengenai apa yang ada, apa yang menjadi objek kajian, dan bagaimana hakikat objek tersebut dipahami. Jika pertanyaan ontologis diterapkan kepada manajemen risiko, pertanyaan pokoknya adalah: apa sesungguhnya risiko yang dikelola oleh organisasi?
ISO 31000:2018 memberikan definisi yang sangat fundamental, yaitu risiko sebagai effect of uncertainty on objectives. Risiko dengan demikian bukan sekadar bahaya, kerugian, atau kemungkinan terjadinya suatu peristiwa buruk. Risiko adalah efek ketidakpastian terhadap tujuan (ISO, 2018). Definisi ini mempunyai konsekuensi ontologis yang besar karena keberadaan risiko tidak dapat dilepaskan dari keberadaan tujuan. Sesuatu menjadi risiko karena memiliki kemungkinan memberikan efek terhadap apa yang hendak dicapai organisasi. Pada bagian ini saya memperoleh pengetahuan baru yang berbeda dengan kajian tentang core of the problem.
Dengan demikian, secara ontologis risiko bersifat relasional. Risiko tidak berdiri sendiri sebagai suatu benda yang dapat ditemukan begitu saja, tetapi berada dalam hubungan antara ketidakpastian, peristiwa, konsekuensi, dan tujuan. Fluktuasi harga emas, misalnya, bukan sekadar fakta ekonomi. Ia menjadi risiko ketika perubahan harga tersebut dapat memengaruhi tujuan keuangan atau operasional perusahaan. Gangguan jaringan bukan hanya persoalan teknis, tetapi menjadi risiko ketika gangguan tersebut dapat menghambat tujuan pelayanan perusahaan telekomunikasi. Demikian pula kegagalan suatu proyek bukan hanya peristiwa manajerial, melainkan risiko ketika kegagalan tersebut berpotensi mengganggu sasaran biaya, waktu, mutu, atau keberlanjutan organisasi (ISO, 2018; ISO & UNIDO, 2021). Di bagian ini saya lagi lagi menemukan perbedaan dengan teori cause and effect dan melihat mata rantai masalah.
Bahkan, perspektif ini juga menjelaskan mengapa konteks menjadi sangat penting dalam ISO 31000. Risiko tidak dapat dipahami tanpa mengetahui lingkungan internal dan eksternal organisasi, tujuan yang hendak dicapai, pihak yang berkepentingan, serta kriteria yang digunakan untuk menentukan tingkat risiko. Karena itu, proses manajemen risiko tidak dimulai begitu saja dengan membuat daftar risiko, melainkan dengan menentukan scope, context, and criteria. Manajemen risiko harus disesuaikan dengan karakter organisasi dan lingkungan tempat organisasi tersebut beroperasi (ISO, 2018; Noguchi, 2019). Pada bagian ini saya menganggap manajemen ini sesuai dengan konteks kampus yang mengembangkan pengetahuan integratif.
Pada titik ini, saya memahami bahwa ontologi risiko juga memperlihatkan bahwa risiko bukanlah sesuatu yang statis. ISO 31000:2018 menekankan sifat dinamis dari manajemen risiko karena risiko dapat muncul, berubah, berkembang, atau tidak lagi relevan ketika konteks berubah (ISO, 2018). Risiko yang hari ini berada pada kategori Low dapat berubah menjadi Moderate atau High. Sebaliknya, risiko yang sebelumnya penting dapat menjadi retired risk ketika kondisi yang melahirkannya tidak lagi ada (ISO, 2018; ISO & UNIDO, 2021).
Saya juga membaca bahwa tindakan terhadap risiko dapat menghasilkan konfigurasi risiko baru. Ketika suatu organisasi melakukan risk treatment, risiko awal dapat berkurang, tetapi tindakan tersebut dapat pula menimbulkan secondary risk. Di sini terlihat bahwa realitas risiko bersifat transformasional. Risiko bukan hanya sesuatu yang berada di luar organisasi dan harus dikendalikan; tindakan organisasi sendiri dapat mengubah konfigurasi risiko (ISO, 2018; ISO & UNIDO, 2021).
Ontologi ISO 31000 juga memperluas pengertian risiko dari sekadar ancaman menjadi sesuatu yang dapat mempunyai efek negatif maupun positif. Karena itu, risiko tidak identik dengan kerugian. Ketidakpastian dapat menghambat pencapaian tujuan, tetapi juga dapat membuka peluang untuk mencapai hasil yang lebih baik (ISO, 2018; Noguchi, 2019). Pemahaman ini penting karena menjadikan manajemen risiko bukan semata-mata sistem pertahanan terhadap bahaya, melainkan juga instrumen untuk menangkap peluang. Dengan demikian, secara ontologis dapat dikatakan bahwa risiko adalah realitas ketidakpastian yang memiliki efek terhadap tujuan, bersifat kontekstual, relasional, dinamis, dan dapat menghasilkan konsekuensi negatif maupun positif.
Epistemologi: Bagaimana Risiko Diketahui?
Jika ontologi menjawab pertanyaan mengenai apa yang menjadi realitas risiko, maka epistemologi mengajukan pertanyaan yang berbeda: bagaimana organisasi mengetahui bahwa suatu risiko ada, apa penyebabnya, seberapa besar kemungkinan terjadinya, dan apa dampaknya Pertanyaan ini saya anggap sangat penting karena risiko selalu berkaitan dengan masa depan. Organisasi tidak pernah memiliki pengetahuan absolut mengenai apa yang akan terjadi. Ketika seorang risk owner menetapkan probabilitas suatu risiko, misalnya 20%, 40%, atau 80%, angka tersebut bukanlah kepastian mengenai masa depan. Saya rasa ia merupakan hasil konstruksi pengetahuan berdasarkan informasi yang tersedia, pengalaman, data, asumsi, dan pertimbangan profesional (ISO, 2018; Aven, 2016).
Dalam perspektif epistemologi, risk identification sebenarnya saya pikir merupakan proses produksi pengetahuan. Organisasi berusaha mengetahui apa saja yang dapat mengganggu atau mendukung pencapaian tujuan. Pengetahuan tersebut dapat diperoleh melalui pengalaman, data historis, wawancara, observasi, benchmark, expert judgement, maupun teknik analisis risiko (ISO, 2018; IEC, 2019). Karena itu, penggunaan Fishbone Diagram atau Ishikawa Diagram mempunyai makna epistemologis. Organisasi tidak hanya bertanya, “Apa yang dapat terjadi?”, tetapi bergerak lebih jauh dengan bertanya, “Mengapa hal itu dapat terjadi?” Demikian pula FMEA berusaha mengidentifikasi kemungkinan mode kegagalan, penyebab, dan konsekuensinya, sementara FTA menelusuri hubungan logis yang dapat menghasilkan suatu kejadian yang tidak diharapkan. Teknik-teknik tersebut merupakan perangkat untuk menghasilkan pengetahuan tentang struktur risiko (IEC, 2019).
Pada tahap risk analysis, pengetahuan tersebut kemudian diperdalam melalui penilaian terhadap probabilitas dan dampak. Probabilitas dapat diperoleh dari data historis, statistik, benchmark, pengalaman, atau expert judgement. Dampak juga tidak selalu dapat direduksi menjadi nilai finansial. Dampak dapat bersifat operasional, hukum, reputasional, keselamatan, lingkungan, sosial, maupun strategis. Karena itu, pengukuran risiko selalu bergantung pada konteks dan kriteria organisasi (ISO, 2018; IEC, 2019).
Di sinilah pentingnya IEC 31010:2019 – Risk management — Risk assessment techniques. Jika ISO 31000 memberikan prinsip dan kerangka proses manajemen risiko, IEC 31010 memberikan panduan mengenai berbagai teknik risk assessment (IEC, 2019). Dengan demikian, dari sudut epistemologi, IEC 31010 dapat dipahami sebagai instrumen metodologis untuk menjawab pertanyaan: dengan metode apa kita memperoleh pengetahuan mengenai risiko?
Namun, pengetahuan risiko tidak pernah bersifat mutlak. Di sinilah konsep best available information menjadi penting. Organisasi harus menggunakan informasi terbaik yang tersedia, tetapi sekaligus menyadari keterbatasan informasi tersebut. Informasi historis dapat membantu memahami masa depan, tetapi sejarah tidak selalu berulang. Expert judgement dapat memberikan wawasan ketika data terbatas, tetapi penilaian ahli juga dapat mengandung bias. Model kuantitatif dapat memberikan angka yang presisi, tetapi presisi matematis tidak otomatis berarti kepastian substantif (ISO, 2018; Aven, 2016).
Karena itu, angka probabilitas dan dampak bukanlah realitas risiko itu sendiri. Angka tersebut merupakan representasi pengetahuan saya selaku pengelola institusi mengenai risiko. Matriks risiko, risk score, dan risk rating saya jadikan sebagai instrumen epistemologis untuk membantu organisasi memahami dan membandingkan risiko, bukan realitas yang identik dengan risiko itu sendiri (Aven, 2016; Yoe, 2019).
Pandangan semacam ini menjadikan monitoring and review sangat penting. Monitoring bukan hanya kegiatan administratif untuk memastikan apakah rencana mitigasi telah dilaksanakan. Monitoring merupakan proses memperbarui pengetahuan organisasi tentang risiko. Risiko baru dapat muncul, probabilitas dapat berubah, dampak dapat berubah, pengendalian dapat menjadi lebih atau kurang efektif, dan risiko yang sebelumnya dianggap retired dapat kembali muncul (ISO, 2018; ISO & UNIDO, 2021). Dengan demikian, secara epistemologis, saya memahami bahwa manajemen risiko merupakan proses memperoleh, menguji, menginterpretasikan, memperbarui, dan menggunakan pengetahuan mengenai ketidakpastian untuk mendukung pengambilan keputusan.
Aksiologi: Untuk Apa Risiko Dikelola?
Setelah pertanyaan mengenai hakikat risiko dan cara mengetahuinya, muncul pertanyaan yang tidak kalah penting: untuk apa pengetahuan tentang risiko tersebut digunakan? Inilah merupakan wilayah aksiologi. Aksiologi berkaitan dengan nilai, tujuan, manfaat, dan arah penggunaan pengetahuan. Dalam konteks ISO 31000:2018, manajemen risiko diarahkan untuk menciptakan dan melindungi nilai serta mendukung pencapaian tujuan organisasi (ISO, 2018; ISO & UNIDO, 2021).
Dengan demikian, saya memahami bahwa manajemen risiko bukan kegiatan yang dilakukan “demi risiko”. Risiko dikelola karena organisasi mempunyai tujuan dan nilai yang hendak dicapai dan dilindungi. Pengetahuan tentang risiko menjadi bermakna ketika pengetahuan tersebut membantu organisasi menentukan tindakan. Di sinilah risk evaluation saya kira mempunyai posisi aksiologis. Setelah risiko dianalisis, hasil analisis dibandingkan dengan risk criteria. Organisasi kemudian menentukan risiko mana yang dapat diterima, mana yang perlu diprioritaskan, dan mana yang membutuhkan risk treatment. Proses tersebut bukan lagi sekadar proses mengetahui, tetapi proses menentukan apa yang seharusnya dilakukan (ISO, 2018).
Risk treatment karena itu merupakan bentuk konkret dari aksiologi manajemen risiko. Organisasi dapat menghindari risiko, mengurangi kemungkinan atau dampaknya, berbagi risiko, mempertahankan risiko dengan keputusan yang sadar, atau dalam konteks risiko positif berusaha meningkatkan atau mengeksploitasi peluang. Setiap pilihan tersebut mengandung pertimbangan mengenai nilai, biaya, manfaat, prioritas, dan tujuan organisasi (ISO, 2018; Susilo, 2018). Ketika saya menetapkan bahwa seluruh risiko negatif harus diupayakan berada pada tingkat Low, keputusan tersebut bukan sekadar keputusan teknis. Di dalamnya terdapat nilai yang ingin dilindungi. Ketika saya menetapkan risk appetite, saya sesungguhnya sedang menentukan tingkat ketidakpastian yang secara sadar bersedia diterima dalam rangka mencapai tujuan strategis (ISO & UNIDO, 2021; Alijoyo, 2021).
Dalam konteks ini, prinsip ALARP (As Low As Reasonably Practicable) juga memperlihatkan dimensi aksiologis manajemen risiko. Risiko tidak selalu harus dihilangkan sampai titik nol karena tindakan tersebut dapat membutuhkan sumber daya yang tidak proporsional. Organisasi harus menentukan tingkat pengendalian yang secara wajar dapat dilakukan dengan mempertimbangkan biaya, manfaat, kemampuan organisasi, dan tingkat risiko yang dihadapi (Herdmann, 2018).
Perspektif aksiologis juga menjelaskan mengapa prinsip integrated dan inclusive dalam ISO 31000 sangat penting. Risiko tidak boleh menjadi urusan eksklusif fungsi risk management. Risiko harus menjadi bagian dari keputusan organisasi karena setiap fungsi yang membuat keputusan sesungguhnya juga membuat keputusan yang mengandung risiko. Keterlibatan pihak terkait diperlukan karena kualitas keputusan risiko bergantung pada keberagaman pengetahuan, pengalaman, kepentingan, dan perspektif yang tersedia dalam organisasi (ISO, 2018; ISO & UNIDO, 2021).
Pertemuan Ontologi, Epistemologi, dan Aksiologi
Jika dibaca secara keseluruhan, ISO 31000:2018 dapat dipahami sebagai suatu rangkaian epistemik dan praktis yang dimulai dari pertanyaan ontologis, bergerak menuju pertanyaan epistemologis, kemudian berakhir pada pertanyaan aksiologis. Ontologi bertanya: apa yang kita hadapi? Jawabannya adalah ketidakpastian yang mempunyai efek terhadap tujuan. Epistemologi bertanya: bagaimana kita mengetahuinya? Jawabannya melalui identifikasi, analisis, evaluasi, penggunaan informasi terbaik yang tersedia, pengalaman, data, expert judgement, teknik risk assessment, komunikasi, konsultasi, serta monitoring dan review (ISO, 2018; IEC, 2019). Aksiologi bertanya: untuk apa pengetahuan itu digunakan? Jawabannya untuk mengambil keputusan yang menciptakan dan melindungi nilai serta mendukung pencapaian tujuan organisasi (ISO, 2018; ISO & UNIDO, 2021).
Ketiganya membentuk satu siklus. Organisasi terlebih dahulu harus memahami realitas yang dihadapinya. Kemudian organisasi membangun pengetahuan mengenai realitas tersebut. Setelah itu, pengetahuan digunakan untuk menentukan tindakan. Tindakan tersebut kemudian mengubah kondisi organisasi dan lingkungan risiko, sehingga organisasi kembali membutuhkan pengetahuan baru. Dalam perspektif tersebut, monitoring and review merupakan jembatan yang menghubungkan epistemologi dan ontologi, sedangkan risk treatment merupakan jembatan antara epistemologi dan aksiologi. Apa yang diketahui mengenai risiko memengaruhi keputusan, dan keputusan tersebut kemudian mengubah realitas risiko yang harus diketahui kembali.
Dari Risk Register Menuju Risk Intelligence
Pemahaman filosofis tersebut juga mengubah cara kita melihat risk register. Risk register bukan tujuan akhir manajemen risiko. Ia hanyalah representasi pengetahuan organisasi mengenai risiko pada suatu waktu tertentu. Karena risiko bersifat dinamis, risk register juga harus dinamis (ISO, 2018). Risiko baru dapat muncul, risiko lama dapat berubah, probabilitas dan dampak dapat berubah, pengendalian dapat menjadi efektif atau tidak efektif, dan risiko tertentu dapat menjadi retired. Karena itu, KRI, monitoring, review, near miss, dan close call bukan sekadar data tambahan, melainkan bagian dari mekanisme pembelajaran organisasi (ISO, 2018; ISO & UNIDO, 2021).
Pada titik ini manajemen risiko dapat berkembang menjadi apa yang dapat disebut risk intelligence: kemampuan organisasi untuk mengubah informasi menjadi pengetahuan, pengetahuan menjadi keputusan, dan keputusan menjadi pembelajaran. Organisasi yang matang tidak hanya bertanya, “Apa risiko kita?”, tetapi juga bertanya, “Mengapa risiko itu terjadi?”, “Bagaimana kita mengetahuinya?”, “Seberapa kuat bukti yang kita miliki?”, “Apakah pengendalian efektif?”, “Apa residual risk yang tersisa?”, “Apakah tindakan kita menimbulkan secondary risk?”, dan “Apakah konteks telah berubah?” Pertanyaan-pertanyaan tersebut menunjukkan bahwa manajemen risiko sesungguhnya adalah proses pembelajaran organisasi.
Manusia, Budaya, dan Kesadaran Risiko
Pada akhirnya, manajemen risiko tetap merupakan aktivitas manusia. Data, algoritma, matriks, KRI, dan risk register tidak dengan sendirinya menghasilkan keputusan yang baik. Manusia menentukan apa yang dianggap penting, informasi apa yang dipercaya, bagaimana suatu dampak ditafsirkan, dan tindakan apa yang dianggap proporsional. Karena itu, faktor manusia dan budaya mempunyai posisi penting dalam ISO 31000:2018 (ISO, 2018; ISO & UNIDO, 2021).
Dalam konteks inilah pelatihan dan uji kompetensi manajemen risiko di Pascasarjana memperoleh makna yang lebih luas. Kompetensi manajemen risiko tidak seharusnya berhenti pada kemampuan mengisi risk register atau menghitung risk rating. Kompetensi yang lebih mendasar adalah kemampuan berpikir tentang risiko.
Seorang risk owner yang kompeten bukan hanya mampu menyebutkan risiko, tetapi mampu menjelaskan hubungan antara tujuan, sumber risiko, kejadian, penyebab, konsekuensi, probabilitas, dampak, pengendalian, residual risk, KRI, risk treatment, dan perubahan konteks. Pada tingkat yang lebih tinggi, kompetensi tersebut berkembang menjadi risk awareness, dan selanjutnya menjadi risk culture.
Manajemen Risiko sebagai Cara Berpikir tentang Masa Depan
Dari sini saya melihat bahwa ISO 31000:2018 sesungguhnya menawarkan sesuatu yang lebih dalam daripada sekadar seperangkat prosedur. Ia menawarkan cara berpikir tentang masa depan dalam kondisi pengetahuan yang tidak sempurna. Kita tidak dapat mengetahui masa depan secara absolut. Kita juga tidak dapat menghilangkan seluruh risiko. Namun, kita dapat membangun pengetahuan yang lebih baik tentang ketidakpastian, melibatkan pihak-pihak yang relevan, menggunakan informasi terbaik yang tersedia, menilai probabilitas dan dampak secara proporsional, menentukan prioritas, memilih tindakan, dan terus memperbarui penilaian berdasarkan perubahan (ISO, 2018; Aven, 2016; Yoe, 2019).
Dalam kerangka ini, manajemen risiko menjadi suatu epistemologi praktis organisasi. Organisasi belajar mengenali apa yang tidak diketahuinya, mengubah ketidakpastian menjadi informasi, informasi menjadi pengetahuan, pengetahuan menjadi keputusan, dan keputusan menjadi pembelajaran baru.
Penutup
Pelatihan dan uji kompetensi manajemen risiko di Pascasarjana pada akhirnya membawa saya pada pemahaman bahwa manajemen risiko tidak cukup dipahami sebagai kemampuan teknis mengidentifikasi dan mengendalikan risiko. Di balik risk register, matriks risiko, KRI, risk treatment, dan berbagai teknik risk assessment terdapat persoalan filsafat ilmu mengenai realitas, pengetahuan, dan nilai. Secara ontologis, risiko merupakan efek ketidakpastian terhadap tujuan. Risiko bersifat kontekstual, relasional, dinamis, dan dapat mempunyai konsekuensi negatif maupun positif (ISO, 2018; Noguchi, 2019).
Secara epistemologis, manajemen risiko merupakan proses membangun pengetahuan mengenai ketidakpastian melalui identifikasi, analisis, evaluasi, penggunaan informasi terbaik yang tersedia, expert judgement, teknik risk assessment, komunikasi, konsultasi, serta monitoring dan review (ISO, 2018; IEC, 2019; Aven, 2016). Secara aksiologis, pengetahuan tentang risiko digunakan untuk mengambil keputusan yang menciptakan dan melindungi nilai serta mendukung pencapaian tujuan organisasi (ISO, 2018; ISO & UNIDO, 2021; Susilo, 2018; Alijoyo, 2021).
Dengan demikian, saya menyimpulkan bahwa ISO 31000:2018 dapat dibaca sebagai suatu paradigma pengambilan keputusan di bawah ketidakpastian. Ia tidak menjanjikan organisasi bebas dari risiko. Yang ditawarkan adalah kemampuan untuk memahami risiko, memperoleh pengetahuan yang memadai mengenai risiko, mengambil keputusan yang proporsional, dan belajar secara berkelanjutan dari perubahan.
Mungkin inilah pelajaran paling penting yang saya peroleh dari proses pelatihan dan pelatihan uji kompetensi tersebut: manajemen risiko pada akhirnya bukan hanya ilmu tentang risiko, tetapi ilmu tentang bagaimana manusia dan organisasi mengambil keputusan ketika pengetahuan tentang masa depan selalu terbatas. Tapi ntah kampus yang akademis apalagi yang berlabel Islam bisa memafaatkan pengetahuan untuk penataan kelembagaan.. saya khawatir mengalami nasip yang sama dengan pengetauan yang lain.
Daftar Pustaka
Alijoyo, A. (2021). Manajemen Risiko Organisasi Menggunakan ISO 31000: Enterprise Risk Management Using ISO 31000. Jakarta: Grasindo.
Aven, T. (2016). Risk assessment and risk management: Review of recent advances on their foundation. European Journal of Operational Research, 253(1), 1–13.
Herdmann, F. (2018). Three Steps Starting Effective and Efficient Risk Management According to ISO 31000. Berlin: DIN Media.
IEC. (2019). IEC 31010:2019 Risk Management—Risk Assessment Techniques. Geneva: International Electrotechnical Commission.
ISO. (2018). ISO 31000:2018 Risk Management—Guidelines. Geneva: International Organization for Standardization.
ISO & UNIDO. (2021). ISO 31000:2018 Risk Management—A Practical Guide. Geneva: International Organization for Standardization and United Nations Industrial Development Organization.
Noguchi, K. (2019). ISO 31000:2018 (JIS Q 31000:2019) Risk Management: Commentary and Application Guide. Tokyo: Japanese Standards Association.
Susilo, L. J. (2018). Manajemen Risiko Berbasis ISO 31000:2018: Panduan untuk Risk Leaders dan Risk Practitioners. Jakarta: Grasindo.
Yoe, C. E. (2019). Principles of Risk Analysis: Decision Making Under Uncertainty. 2nd ed. Boca Raton: CRC Press.